Bảo mật dữ liệu nội bộ cho doanh nghiệp sản xuất: bắt đầu từ đâu
Bảo mật dữ liệu nội bộ cho doanh nghiệp sản xuất: dữ liệu nào cần giữ, các khung NIST, CIS, NCSC nói gì và 7 bước bắt đầu trong 90 ngày, kèm ví dụ rà quyền.
Tóm tắt nhanh
- Bảo mật dữ liệu nội bộ là giữ cho giá thành, báo giá, danh sách khách hàng, định mức và dữ liệu nhân sự không bị lộ, không bị sửa sai và không bị mất.
- Điểm bắt đầu không phải mua thiết bị, mà là ba câu hỏi: mình có dữ liệu gì, ai được xem và sửa, mất thì lấy lại được không.
- NIST CSF 2.0, CIS Controls (nhóm IG1, 56 biện pháp) và hướng dẫn cho doanh nghiệp nhỏ của NCSC đều đặt phân quyền, tài khoản, sao lưu và cập nhật bản vá lên đầu.
- Bảy bước cho 90 ngày đầu: lập danh mục dữ liệu, phân quyền tối thiểu, tài khoản riêng có xác thực hai lớp, cấp và thu hồi quyền theo quy trình, sao lưu có thử khôi phục, kiểm soát cập nhật phần mềm, chuẩn bị ứng phó sự cố.
- Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ 01/01/2026, nên dữ liệu nhân viên và khách hàng cá nhân phải được bảo vệ theo luật, không chỉ theo thói quen.
Bảo mật dữ liệu nội bộ là bảo vệ những dữ liệu doanh nghiệp tự tạo ra và dùng hằng ngày, như giá thành, báo giá, danh sách khách hàng, định mức và dữ liệu nhân sự, để chúng không bị lộ, không bị sửa sai và không bị mất. Điểm bắt đầu không phải mua thiết bị, mà là biết mình có dữ liệu gì, ai được xem và sửa, mất thì lấy lại được không.
Bài này là điểm xuất phát của cụm Bảo mật dữ liệu: dữ liệu nào đáng giữ nhất trong một nhà máy, các khung chuẩn quốc tế và luật Việt Nam nói gì, bảy bước làm được trong 90 ngày đầu, một ví dụ rà quyền có số liệu, và những lỗi hay gặp.
Dữ liệu nội bộ của doanh nghiệp sản xuất gồm những gì?
Nhiều chủ doanh nghiệp nghĩ "bảo mật" là chống tin tặc từ bên ngoài. Nhưng phần lớn dữ liệu quý của nhà máy lại đi ra ngoài qua những đường rất bình thường: một file Excel gửi nhầm, một tài khoản của người đã nghỉ, một máy tính không có bản sao lưu. Trước khi bàn biện pháp, hãy biết mình đang giữ những gì.
| Loại dữ liệu | Thường nằm ở đâu | Thiệt hại khi lộ, sai hoặc mất |
|---|---|---|
| Giá thành, định mức nguyên vật liệu (BOM) | Phần mềm quản trị, file Excel của phòng kế toán, kỹ thuật | Đối thủ biết biên lợi nhuận; định mức bị sửa sai làm sai giá bán |
| Báo giá, bảng giá theo khách | Email bán hàng, file báo giá | Khách so giá giữa các đợt; mất thế đàm phán |
| Danh sách khách hàng, nhà cung cấp | Phần mềm quản trị, danh bạ điện thoại của nhân viên kinh doanh | Nhân viên nghỉ mang theo khách; đối thủ tiếp cận nguồn hàng |
| Đơn hàng, kế hoạch giao hàng | Phần mềm quản trị, nhóm chat công việc | Lộ lịch giao, sản lượng; sai đơn làm trễ giao hàng |
| Dữ liệu nhân sự, bảng lương | Phần mềm chấm công, file của phòng nhân sự | Vi phạm pháp luật về dữ liệu cá nhân; mất lòng tin của người lao động |
| Bản vẽ, mẫu, tiêu chuẩn kỹ thuật | Máy tính phòng kỹ thuật, thư mục dùng chung | Mất bí quyết sản xuất; hàng nhái |
Bảng này áp dụng cho mọi ngành: với nhà máy cơ khí, dữ liệu quý nhất thường là bản vẽ và đơn giá gia công; với xưởng may mặc là bảng giá theo từng khách và định mức vải; với doanh nghiệp thực phẩm là công thức và danh sách nhà phân phối.
Ba thứ cần giữ: bí mật, toàn vẹn, sẵn sàng
Các tài liệu an toàn thông tin quốc tế đều đo bảo mật bằng ba tính chất, thường gọi tắt là CIA:
- Bí mật (confidentiality): chỉ người có quyền mới đọc được. Ví dụ: nhân viên kinh doanh xem được giá bán nhưng không xem được giá thành.
- Toàn vẹn (integrity): dữ liệu không bị sửa sai, sửa lén, và sửa thì để lại dấu vết. Ví dụ: một dòng định mức bị sửa từ 1,2 m vải thành 1,0 m làm giá thành thấp đi mà không ai biết ai sửa.
- Sẵn sàng (availability): cần thì có. Ví dụ: máy chủ bị mã độc tống tiền khóa dữ liệu, nhà máy không in được phiếu giao hàng trong ba ngày.
Nhìn theo ba tính chất này, nhiều việc tưởng là "chuyện IT" hóa ra là chuyện quản trị: ai được xem giá thành là quyết định của giám đốc, không phải của người cài phần mềm.
Các khung chuẩn và luật Việt Nam nói gì?
Doanh nghiệp không cần tự nghĩ ra từ đầu. Ba bộ hướng dẫn công khai dưới đây được dùng rộng rãi, và đều có phần riêng cho doanh nghiệp nhỏ:
- NIST Cybersecurity Framework (CSF) 2.0 của Viện Tiêu chuẩn và Công nghệ Hoa Kỳ (phát hành tháng 2/2024) chia công việc thành sáu chức năng: Quản trị (Govern), Nhận diện (Identify), Bảo vệ (Protect), Phát hiện (Detect), Ứng phó (Respond), Phục hồi (Recover). NIST có riêng bản hướng dẫn bắt đầu nhanh cho doanh nghiệp vừa và nhỏ (SP 1300) dành cho nơi "chưa có hoặc có rất ít kế hoạch an ninh mạng".
- CIS Critical Security Controls v8.1 chia biện pháp thành ba nhóm triển khai. Nhóm đầu tiên (IG1) gồm 56 biện pháp mà CIS gọi là "vệ sinh an ninh mạng thiết yếu", mức tối thiểu cho mọi tổ chức: kiểm kê thiết bị và phần mềm, quản lý tài khoản, cấp quyền, sao lưu, cập nhật bản vá.
- Hướng dẫn cho doanh nghiệp nhỏ của NCSC (Trung tâm An ninh mạng Quốc gia Anh) gom lại thành ba việc: sao lưu dữ liệu, bảo vệ thiết bị và tài khoản, nhận biết lừa đảo.
Về pháp luật Việt Nam, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 được Quốc hội thông qua ngày 26/06/2025 và có hiệu lực từ 01/01/2026, xây dựng trên nền Nghị định 13/2023/NĐ-CP trước đó. Dữ liệu của người lao động (họ tên, số định danh, bảng lương) và của khách hàng cá nhân đều thuộc phạm vi luật. Theo các bản tóm tắt luật, doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp được lựa chọn áp dụng một số nghĩa vụ trong 5 năm đầu, như đánh giá tác động xử lý dữ liệu và chỉ định bộ phận bảo vệ dữ liệu. Nhưng nghĩa vụ bảo vệ dữ liệu thì vẫn áp dụng. Doanh nghiệp nên đối chiếu toàn văn luật, nghị định hướng dẫn và hỏi luật sư cho trường hợp của mình (thông tin truy cập ngày 26/10/2026).
Điểm chung của cả bốn nguồn: quản lý tài khoản, cấp quyền, sao lưu và cập nhật bản vá luôn đứng đầu danh sách, trước mọi thiết bị đắt tiền.
Bắt đầu từ đâu: 7 bước trong 90 ngày đầu
- Lập danh mục dữ liệu và chỉ định người chủ dữ liệu. Dựa vào bảng ở trên, ghi ra mỗi loại dữ liệu nằm ở phần mềm, thư mục hay máy nào, và ai là người chủ (thường là trưởng phòng dùng dữ liệu đó nhiều nhất). Người chủ dữ liệu là người duyệt khi có ai xin quyền xem.
- Phân quyền theo vai trò, mức tối thiểu cần dùng. Mỗi vai trò chỉ thấy và làm đúng phần việc của mình (nguyên tắc quyền tối thiểu, least privilege). Tách quyền Duyệt khỏi quyền Sửa, và tách quyền Xuất dữ liệu ra file: người xem được giá thành chưa chắc cần xuất được cả bảng giá thành ra Excel.
- Mỗi người một tài khoản, bật xác thực hai lớp. Bỏ tài khoản dùng chung kiểu "kho1", "ketoan". Bật xác thực hai lớp (multi-factor authentication) trước hết cho email, tài khoản quản trị phần mềm và lưu trữ đám mây, vì đó là nơi kẻ gian nhắm tới đầu tiên.
- Cấp và thu hồi quyền theo quy trình. Nhận việc thì cấp theo vai trò; đổi vị trí thì thu quyền cũ; nghỉ việc thì khóa tài khoản trong ngày làm việc cuối cùng, gồm cả phần mềm, email, nhóm chat và thư mục dùng chung. Rà lại danh sách tài khoản mỗi quý.
- Sao lưu có thử khôi phục. Biết dữ liệu nào được sao lưu, bao lâu một lần, bản sao nằm ở đâu, và mỗi quý thử khôi phục một lần. Giữ ít nhất một bản tách biệt khỏi hệ thống chính. Cách làm chi tiết theo quy tắc 3-2-1 sẽ có ở một bài riêng trong cụm này.
- Kiểm soát cập nhật phần mềm. Cài bản vá bảo mật của hệ điều hành, trình duyệt, phần mềm máy chủ sớm; còn phiên bản mới của thư viện, phần mềm bên thứ ba thì có người duyệt trước khi dùng. Hai việc này khác nhau, như bài tấn công chuỗi cung ứng phần mềm đã phân tích.
- Chuẩn bị ứng phó sự cố. Một trang giấy là đủ để bắt đầu: nghi lộ dữ liệu thì gọi ai, khóa tài khoản nào trước, danh sách mật khẩu và khóa kết nối cần đổi, ai liên hệ khách hàng và cơ quan chức năng khi cần.
Bảy bước này đi đúng thứ tự của NIST CSF: biết mình có gì (bước 1), bảo vệ (bước 2–4 và 6), sẵn sàng ứng phó và phục hồi (bước 5 và 7). Việc chỉ định người chịu trách nhiệm điều phối chính là chức năng Quản trị.
Ví dụ minh họa: rà quyền ở một nhà máy 120 người
Ví dụ minh họa (số liệu hư cấu): một nhà máy linh kiện điện tử 120 người dùng phần mềm quản trị chung cho bán hàng, mua hàng, kho và sản xuất. Ban giám đốc giao trưởng phòng hành chính điều phối việc rà quyền trong hai tuần đầu.
| Hạng mục kiểm tra | Trước khi rà | Sau khi rà |
|---|---|---|
| Tài khoản đang hoạt động | 45 | 44 |
| Tài khoản của người đã nghỉ việc còn đăng nhập được | 3 | 0 |
| Tài khoản dùng chung nhiều người | 2 (6 người dùng) | 0 (thêm 6 tài khoản riêng) |
| Tài khoản xem được giá thành | 9 | 4 |
| Tài khoản xuất được bảng giá thành ra file | 9 | 2 |
| Lần thử khôi phục bản sao lưu trong năm | 0 | 1 (thành công, mất 3 giờ) |
Kiểm tra lại phép tính: 45 tài khoản, khóa 3 tài khoản của người đã nghỉ và 2 tài khoản dùng chung, thêm 6 tài khoản riêng cho 6 người từng dùng chung: 45 − 3 − 2 + 6 = 46. Bảng ghi 44 vì nhà máy khóa thêm 2 tài khoản thử nghiệm do đơn vị cài đặt phần mềm tạo từ trước mà không ai dùng: 46 − 2 = 44.
Điều đáng chú ý không nằm ở con số, mà ở chỗ cả sáu hạng mục đều sửa được trong hai tuần, không tốn tiền thiết bị. Lần thử khôi phục đầu tiên cũng cho biết một điều quan trọng: nếu máy chủ hỏng, nhà máy mất khoảng 3 giờ mới chạy lại được, và ban giám đốc giờ đã biết con số đó trước khi sự cố xảy ra.
Lỗi thường gặp khi bắt đầu bảo mật dữ liệu nội bộ
- Coi bảo mật là việc của IT. Ai được xem giá thành, ai được xuất danh sách khách là quyết định quản trị. IT chỉ thực hiện.
- Mua thiết bị trước khi biết dữ liệu nằm ở đâu. Tường lửa tốt không chặn được một file Excel giá thành gửi qua email cá nhân.
- Tài khoản dùng chung. Khi có sai sót, Audit Log chỉ ghi "kho1", không biết ai trong sáu người đã sửa.
- Quên thu hồi quyền khi nghỉ việc, nhất là tài khoản của đơn vị bên ngoài: nhà cung cấp phần mềm, kế toán dịch vụ, người làm website.
- Sao lưu nhưng chưa bao giờ thử khôi phục. Chỉ biết bản sao lưu hỏng vào đúng ngày cần dùng nó.
- Giao cho trợ lý AI quyền rộng hơn người dùng. Trợ lý AI đọc dữ liệu phải đi qua đúng phân quyền của người đang hỏi, đặt ở hạ tầng chứ không phải trong câu lệnh; xem thêm ở bài AI Agent trong ERP.
- Danh mục lộn xộn làm phân quyền vô nghĩa. Một khách hàng có ba mã thì quyền theo khách hàng cũng thủng ba chỗ; làm sạch dữ liệu gốc trước, như bài master data là gì đã nêu.
Long Vân AI ERP hỗ trợ bảo mật dữ liệu nội bộ thế nào?
Không phần mềm nào tự làm thay việc quản trị ở trên. Điều một hệ thống quản trị làm được là biến quyết định "ai được xem gì, làm gì" thành quy tắc kiểm tra tự động, và để lại dấu vết. Trong Long Vân AI ERP:
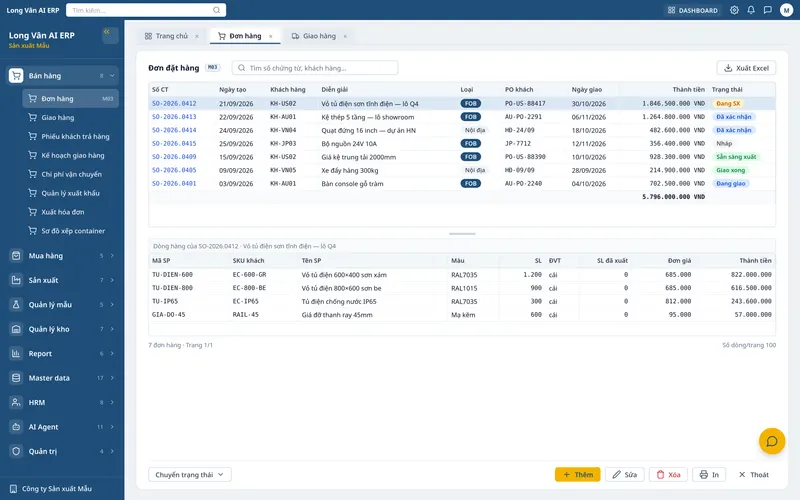
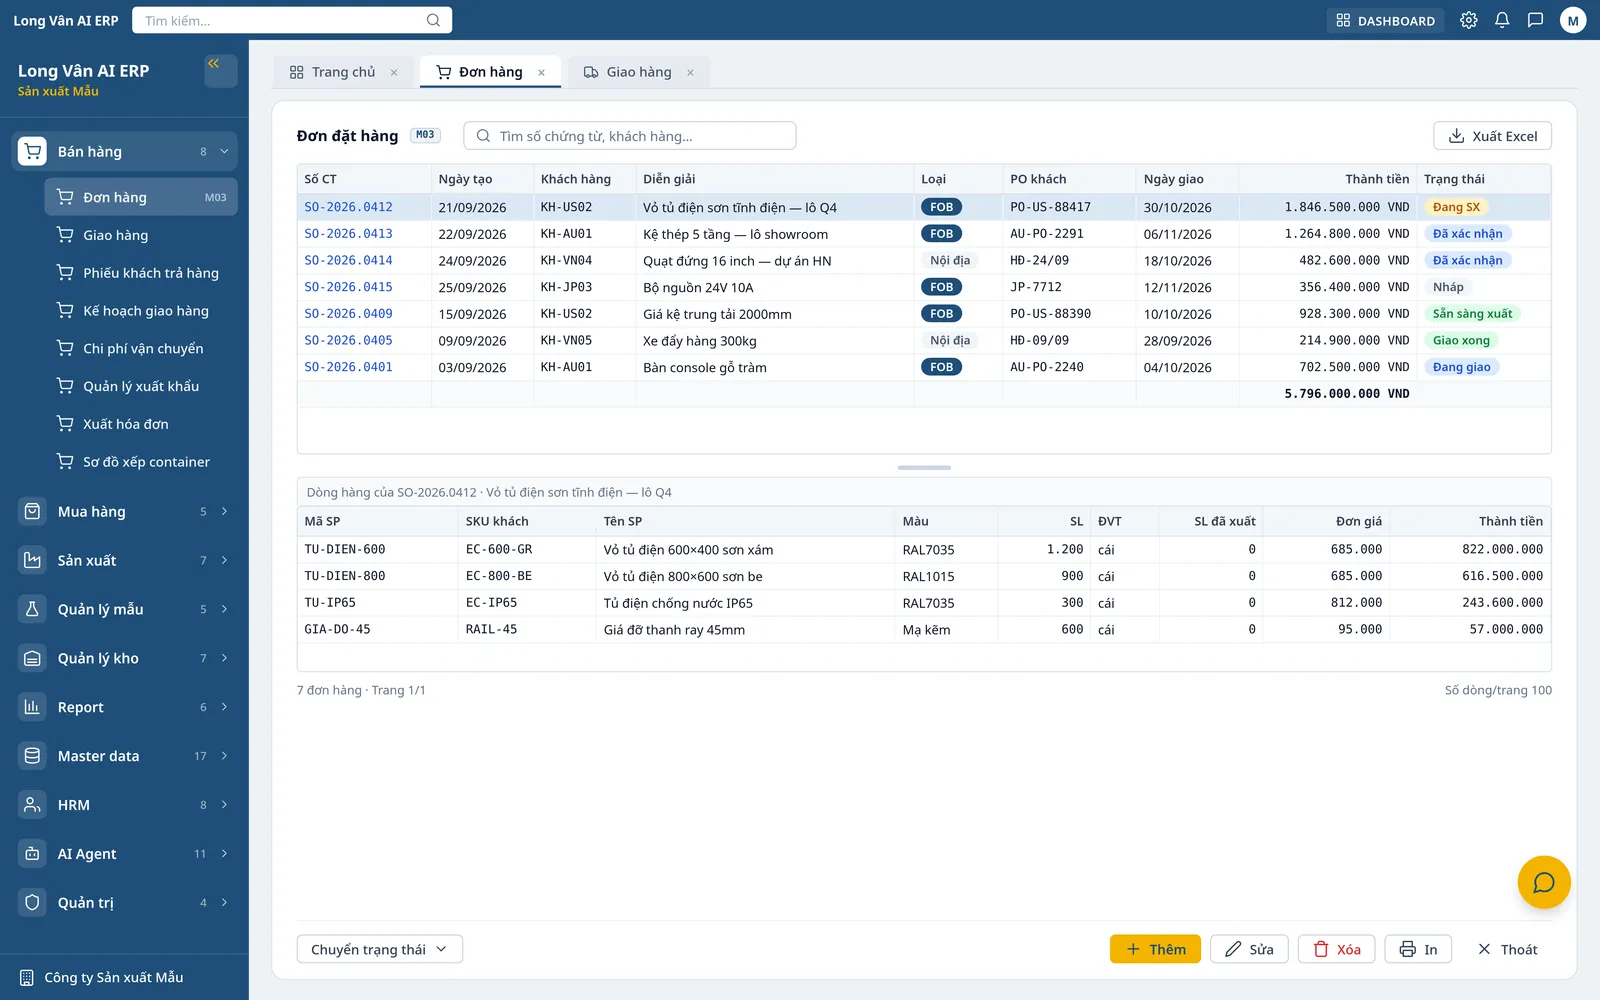
- Ma trận 7 quyền (Xem, Tạo, Sửa, Xóa, In, Xuất, Duyệt) theo vai trò, kiểm tra tại máy chủ, không chỉ ẩn nút trên giao diện. Quyền Xuất tách riêng nên có thể cho xem mà không cho xuất dữ liệu ra file.
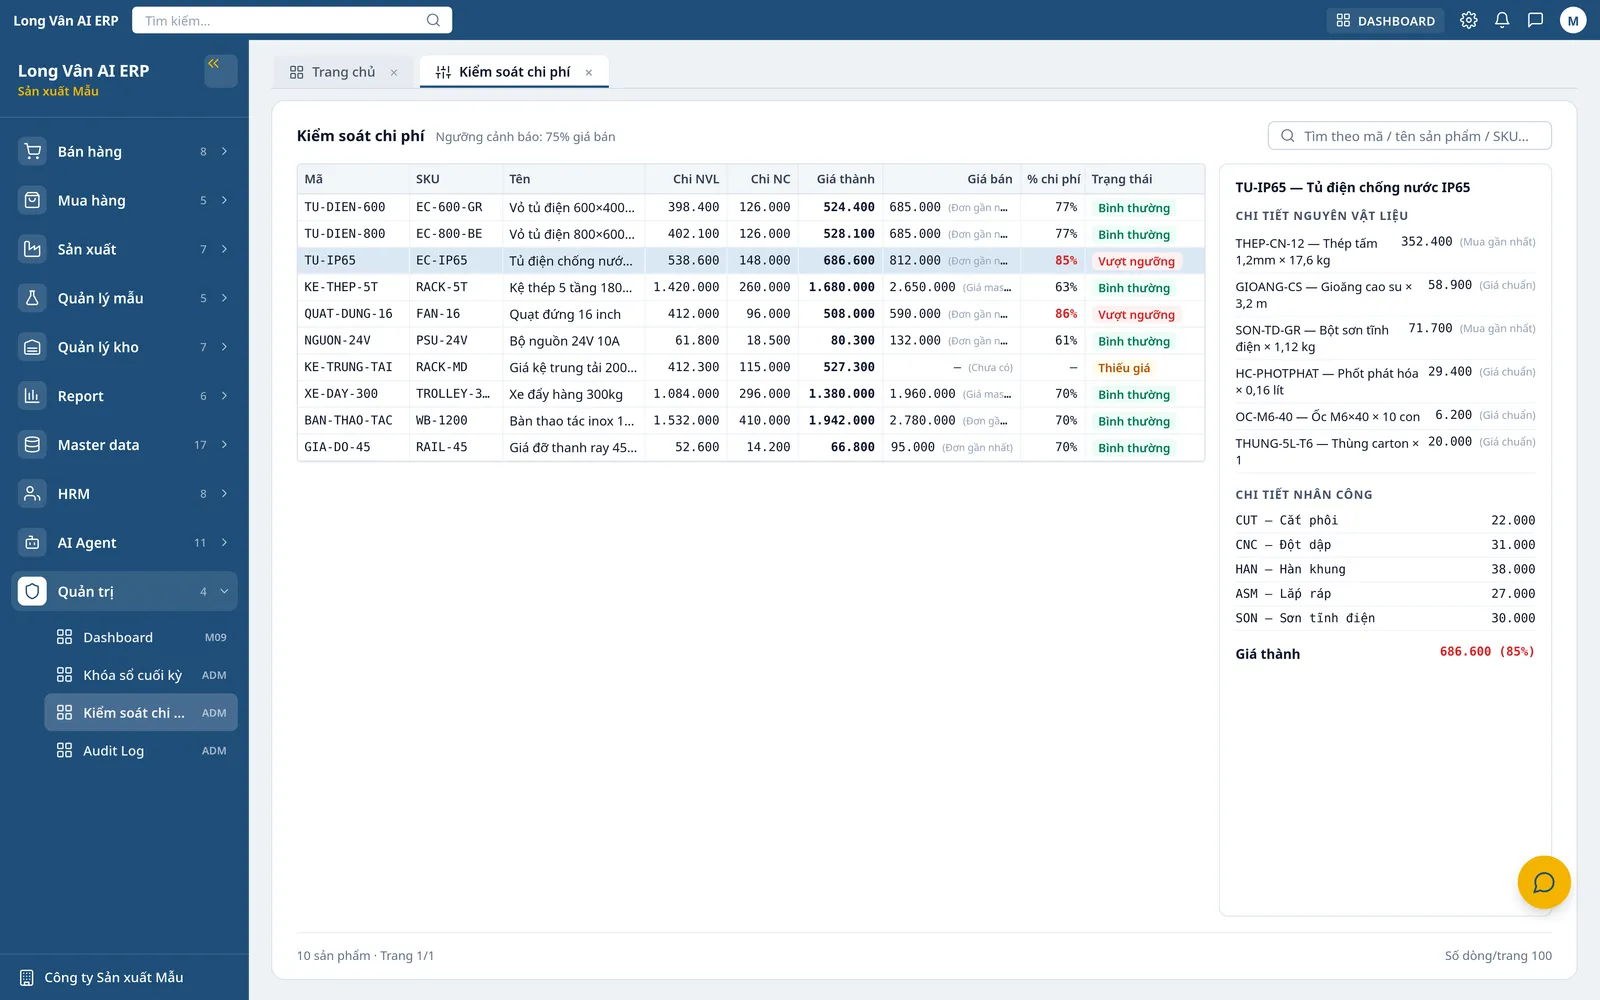
- Giá thành theo quyền: người không có quyền xem giá thành chỉ thấy cảnh báo vượt ngưỡng trên đơn hàng, không thấy con số.
- Quyền Duyệt tách riêng khỏi quyền Sửa cho xác nhận đơn bán, đơn mua, phát hành lệnh sản xuất, duyệt BOM, chốt quyết toán gia công.
- Dấu vết không xóa được: chứng từ đã ghi sổ chỉ được hủy hoặc đảo, giữ nguyên số; Audit Log ghi ai sửa gì, lúc nào; khóa sổ cuối kỳ chặn sửa ngược dữ liệu đã chốt.
- AI Agent đọc dữ liệu qua công cụ có kiểm soát: phân quyền đặt ở hạ tầng, agent chỉ thấy những gì người đang hỏi được phép thấy; bộ công cụ hiện tại chỉ đọc, mỗi lần gọi đều được ghi lại; khóa API của mô hình AI được mã hóa.
- Hai cách vận hành: bản đám mây do Long Vân AI cập nhật phiên bản và sao lưu cơ sở dữ liệu tự động hằng ngày; bản tại chỗ để dữ liệu nằm hoàn toàn trong hạ tầng của doanh nghiệp.
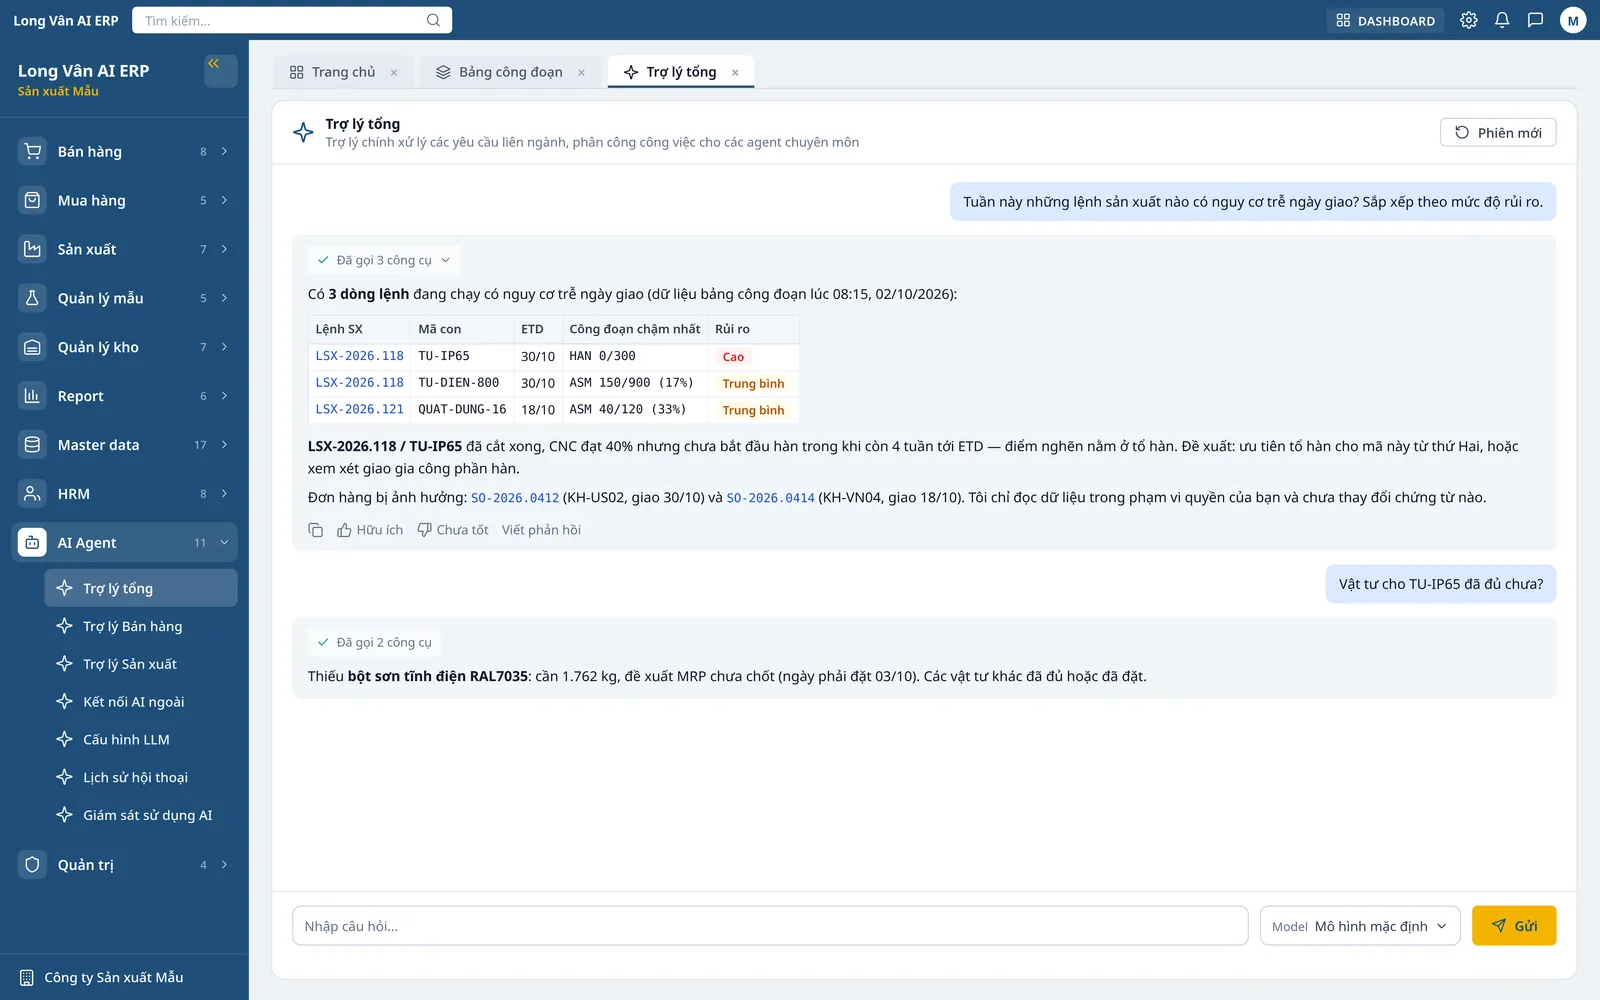
Xem cách phân quyền, phê duyệt và Audit Log vận hành ở phần Kiểm soát của Long Vân AI ERP. Những đường rò giá thành, báo giá và danh sách khách hàng phổ biến nhất có trong bài bí mật kinh doanh bị rò rỉ ở đâu.
Câu hỏi thường gặp
Doanh nghiệp vừa và nhỏ có cần một người phụ trách bảo mật riêng không?
Không nhất thiết phải là một vị trí toàn thời gian, nhưng phải có một người chịu trách nhiệm điều phối: giữ danh mục dữ liệu, duyệt cấp quyền, kiểm tra sao lưu và là đầu mối khi có sự cố. Mỗi loại dữ liệu cũng cần một người chủ dữ liệu ở phòng ban, ví dụ trưởng phòng kế toán chịu trách nhiệm dữ liệu giá thành. Bảo mật để hết cho bộ phận IT là lỗi phổ biến nhất.
Nên bắt đầu bảo mật dữ liệu nội bộ bằng việc gì trong tuần đầu tiên?
Lập danh sách tài khoản của mọi phần mềm đang dùng (phần mềm quản trị, email, lưu trữ đám mây, kế toán) và đối chiếu với danh sách nhân sự hiện tại. Tài khoản của người đã nghỉ và tài khoản dùng chung là hai chỗ dễ tìm thấy nhất và sửa được ngay trong tuần.
Luật Bảo vệ dữ liệu cá nhân 2025 có áp dụng cho dữ liệu nhân viên không?
Có. Họ tên, số định danh, số điện thoại, bảng lương, hồ sơ sức khỏe của người lao động đều là dữ liệu cá nhân. Luật số 91/2025/QH15 có hiệu lực từ 01/01/2026; doanh nghiệp nhỏ và doanh nghiệp khởi nghiệp được lựa chọn áp dụng một số nghĩa vụ trong 5 năm đầu, nhưng vẫn phải bảo vệ dữ liệu. Nên đối chiếu toàn văn luật, nghị định hướng dẫn và hỏi luật sư cho trường hợp cụ thể.
Đã sao lưu hằng ngày thì có cần làm gì thêm không?
Cần thử khôi phục định kỳ. Bản sao lưu chưa từng được khôi phục thử thì chưa chắc dùng được. Ngoài ra nên giữ ít nhất một bản ở nơi tách biệt với hệ thống chính, để mã độc tống tiền hay sự cố máy chủ không xóa được cả dữ liệu lẫn bản sao lưu.
Đội ngũ xây dựng và triển khai Long Vân AI ERP cho doanh nghiệp sản xuất tại Việt Nam — cơ khí, điện – điện tử, may mặc, đồ gỗ, thực phẩm, bao bì — từ đơn hàng, MRP, lệnh sản xuất tới kiểm soát giá thành và AI Agent.