Tấn công chuỗi cung ứng phần mềm: bài học từ npm, PyPI, PHP2Shell và Node.js
Tấn công chuỗi cung ứng phần mềm qua npm, PyPI và lỗ hổng PHP2Shell, Node.js: cơ chế, cách kiểm tra doanh nghiệp đã bị ảnh hưởng và việc cần làm ngay.
Tóm tắt nhanh
- Tấn công chuỗi cung ứng phần mềm là cài mã độc vào thành phần mà nhiều doanh nghiệp dùng chung (thư viện mã nguồn mở, công cụ build, tài khoản phát hành) để mã độc đi theo đường cập nhật hợp lệ vào hệ thống.
- Tháng 10/2026 có hai loại sự cố khác nhau: lỗ hổng trong runtime (PHP2Shell, các lỗi mức High của Node.js) phải vá ngay, và gói npm/PyPI bị cài mã độc đánh cắp token, khóa API.
- Một lệnh npm install hay pip install có thể chạy mã độc ngay lúc cài, trên máy lập trình viên hoặc máy chủ build, trước khi ai kịp đọc một dòng code.
- Nếu nghi bị ảnh hưởng, NCSC (Anh) khuyến nghị: tạm dừng cập nhật thư viện tự động, duyệt tay phiên bản mới, xoay vòng credential, bắt buộc MFA, dùng registry riêng hoặc đáng tin cậy.
Tấn công chuỗi cung ứng phần mềm (software supply chain attack) là khi kẻ tấn công không đánh thẳng vào doanh nghiệp, mà cài mã độc vào thành phần phần mềm nhiều nơi dùng chung, như thư viện mã nguồn mở hay tài khoản phát hành, để mã độc theo đường cập nhật hợp lệ đi vào hệ thống. Doanh nghiệp không làm gì sai cũng có thể bị dính, chỉ vì đã cài một bản cập nhật.
Tháng 10/2026 có nhiều tin dồn dập về PHP, Node.js, npm và PyPI. Bài này tách rõ chuyện gì đã xảy ra, cơ chế tấn công, vì sao doanh nghiệp sản xuất không có đội lập trình vẫn bị ảnh hưởng, cách kiểm tra và việc cần làm ngay.
Chuyện gì đã xảy ra: hai loại sự cố khác nhau
Các tin gần đây thường được gộp chung, nhưng thực ra là hai loại sự cố, cách xử lý khác nhau:
- Lỗ hổng trong runtime (môi trường chạy chương trình như PHP, Node.js): phần mềm có lỗi, chưa chắc đã bị khai thác. Việc cần làm là vá, tức nâng lên phiên bản đã sửa.
- Gói phần mềm bị cài mã độc trên kho thư viện (registry) như npm (cho JavaScript, Node.js) hay PyPI (cho Python): một phiên bản "hợp lệ" của thư viện đã chứa mã độc. Đây mới là tấn công chuỗi cung ứng đúng nghĩa. Việc cần làm là gỡ, kiểm tra và xoay vòng mọi bí mật đã nằm trên máy cài.
| Thời điểm | Sự kiện | Loại | Nguồn |
|---|---|---|---|
| 23/9/2025 | Sâu "Shai-Hulud" chiếm hơn 500 gói npm, đánh cắp token GitHub và khóa đám mây | Gói bị cài mã độc | CISA (Mỹ) |
| 29/4/2026 | Bốn gói npm của hệ sinh thái lập trình SAP (mbt, @cap-js/...) bị chèn mã đánh cắp thông tin, tồn tại vài giờ trước khi bị gỡ | Gói bị cài mã độc | SecurityWeek, Onapsis |
| 4/6/2026 | NCSC (Anh) ra hướng dẫn "Software supply chain attacks: check your dependencies" | Hướng dẫn | NCSC |
| 8/2026 | Biến thể "ChainDrop" lan qua hơn 400 gói npm, tự phát hành lại bằng token đánh cắp được | Gói bị cài mã độc | Microsoft, CSA Singapore |
| 8/10/2026 | Gói npm tensorlake bản 0.5.144 bị chèn cùng họ mã độc | Gói bị cài mã độc | Socket, Endor Labs |
| 13/10/2026 | Lỗi trong cơ chế phát hành tin cậy (Trusted Publishing) của npm khiến hơn 1.500 gói có thể bị chiếm | Lỗ hổng của registry | Bloom Security, Help Net Security |
| 21/10/2026 | PHP vá khẩn hai lỗi thực thi mã từ xa "PHP2Shell" (CVE-2026-109618, CVE-2026-109619), CVSS 9.2, do Calif và Wiz phát hiện | Lỗ hổng runtime | php.net, Calif, Wiz |
| 21/10/2026 | Node.js vá 10 lỗi, 4 lỗi mức High (giải nén Brotli, kiểm tra tên miền TLS, DNS) | Lỗ hổng runtime | nodejs.org |
Ai tìm ra PHP2Shell? Hai lỗi được công ty bảo mật Calif (California, Mỹ), do chuyên gia người Việt Dương Ngọc Thái (Thai Duong) đứng đầu, phát hiện trước tiên. Theo các bản tin công bố ngày 21–22/10/2026, Calif tìm ra lỗi đầu tiên ngày 1/8/2026, báo cho nhóm bảo mật PHP ngày 11/8, rồi tìm thêm lỗi thứ hai ngày 21/8. Nhóm nghiên cứu Wiz tìm ra độc lập ngày 19/8. Calif cho biết việc này thuộc chương trình bảo mật "Patch the Planet" của OpenAI, có dùng mô hình AI hỗ trợ nghiên cứu. Sau khoảng hai tháng phối hợp kín, PHP mới phát hành bản vá. Đây là cách công bố có trách nhiệm (coordinated disclosure): báo cho bên sửa trước, chỉ công khai khi đã có bản vá.
Điểm đáng chú ý: cả gói SAP lẫn tensorlake đều bị phát hành qua đường chính thức của dự án. Có gói còn mang chứng thực nguồn gốc (provenance) hợp lệ. "Có chứng thực" không còn đồng nghĩa với "an toàn".
Tấn công chuỗi cung ứng phần mềm hoạt động thế nào?
Theo NCSC, rủi ro tăng nhanh vì ba lý do. Một ứng dụng hiện đại phụ thuộc vào rất nhiều thư viện bên thứ ba, mỗi thư viện lại kéo theo thư viện gián tiếp (transitive dependency). Node.js, Python và Rust có thư viện chuẩn nhỏ nên dự án dùng nhiều gói ngoài hơn. Và phần lớn việc tải, cài, chạy thư viện diễn ra tự động trong dây chuyền build và triển khai (CI/CD), không có người duyệt.
Node.js và Python cho phép gói phần mềm chạy script ngay lúc cài đặt. Vì vậy chỉ một lệnh npm install hay pip install trên máy lập trình viên hoặc máy chủ build là đủ để mã độc chạy, trước khi ai kịp đọc code.
Bốn kỹ thuật NCSC ghi nhận trong các vụ gần đây:
- Chiếm tài khoản người duy trì (maintainer): đánh cắp mật khẩu hoặc token để phát hành bản cập nhật chứa mã độc cho một gói vốn đáng tin.
- Tiếp quản gói bị bỏ rơi: mua lại tên miền hết hạn gắn với tài khoản người duy trì, hoặc nhận chuyển nhượng một gói từng hợp lệ.
- Đặt tên gần giống (typosquatting): phát hành gói có tên sai chính tả của gói nổi tiếng, chờ người cài nhầm.
- Tự lan truyền: dùng token đánh cắp từ lần trước để sửa thêm gói khác. Microsoft mô tả ChainDrop làm đúng như vậy: lấy được token phát hành, nó liệt kê mọi gói token đó có quyền, chèn mã độc, tăng số phiên bản rồi phát hành lại hàng loạt.
Thứ mã độc nhắm tới là bí mật: token GitHub, npm, khóa truy cập AWS, Azure, Google Cloud, Kubernetes, khóa SSH, mật khẩu cơ sở dữ liệu trong biến môi trường, mật khẩu lưu trên trình duyệt.
Vì sao doanh nghiệp sản xuất cũng bị ảnh hưởng?
Doanh nghiệp sản xuất ít khi tự viết phần mềm, nhưng gần như nơi nào cũng đang chạy phần mềm dựng trên các hệ sinh thái này:
- Website, cổng đặt hàng, cổng nhà cung cấp chạy WordPress, Laravel, Magento… tức là chạy trên PHP. Theo php.net, mọi cài đặt PHP phục vụ web đều cần cập nhật bản vá ngày 21/10/2026.
- Công cụ đồng bộ, báo cáo, tích hợp do đơn vị bên ngoài viết bằng Node.js hoặc Python: đồng bộ đơn hàng từ sàn thương mại điện tử, đẩy dữ liệu sang hệ thống kế toán, gửi báo cáo tự động.
- Khóa API và mật khẩu kết nối tới ERP, email, lưu trữ đám mây nằm trên chính các máy đó.
Ví dụ minh họa: một xưởng may xuất khẩu thuê ngoài viết công cụ Node.js đồng bộ đơn hàng từ cổng khách hàng vào ERP. Khóa API của ERP để trong file cấu hình trên máy chủ. Một lần cập nhật thư viện kéo về bản bị cài mã độc; script lúc cài đọc file cấu hình và gửi khóa ra ngoài. Từ đó kẻ tấn công đọc được danh sách đơn hàng, khách hàng, giá bán bằng chính quyền của công cụ đồng bộ mà không cần đăng nhập ERP.
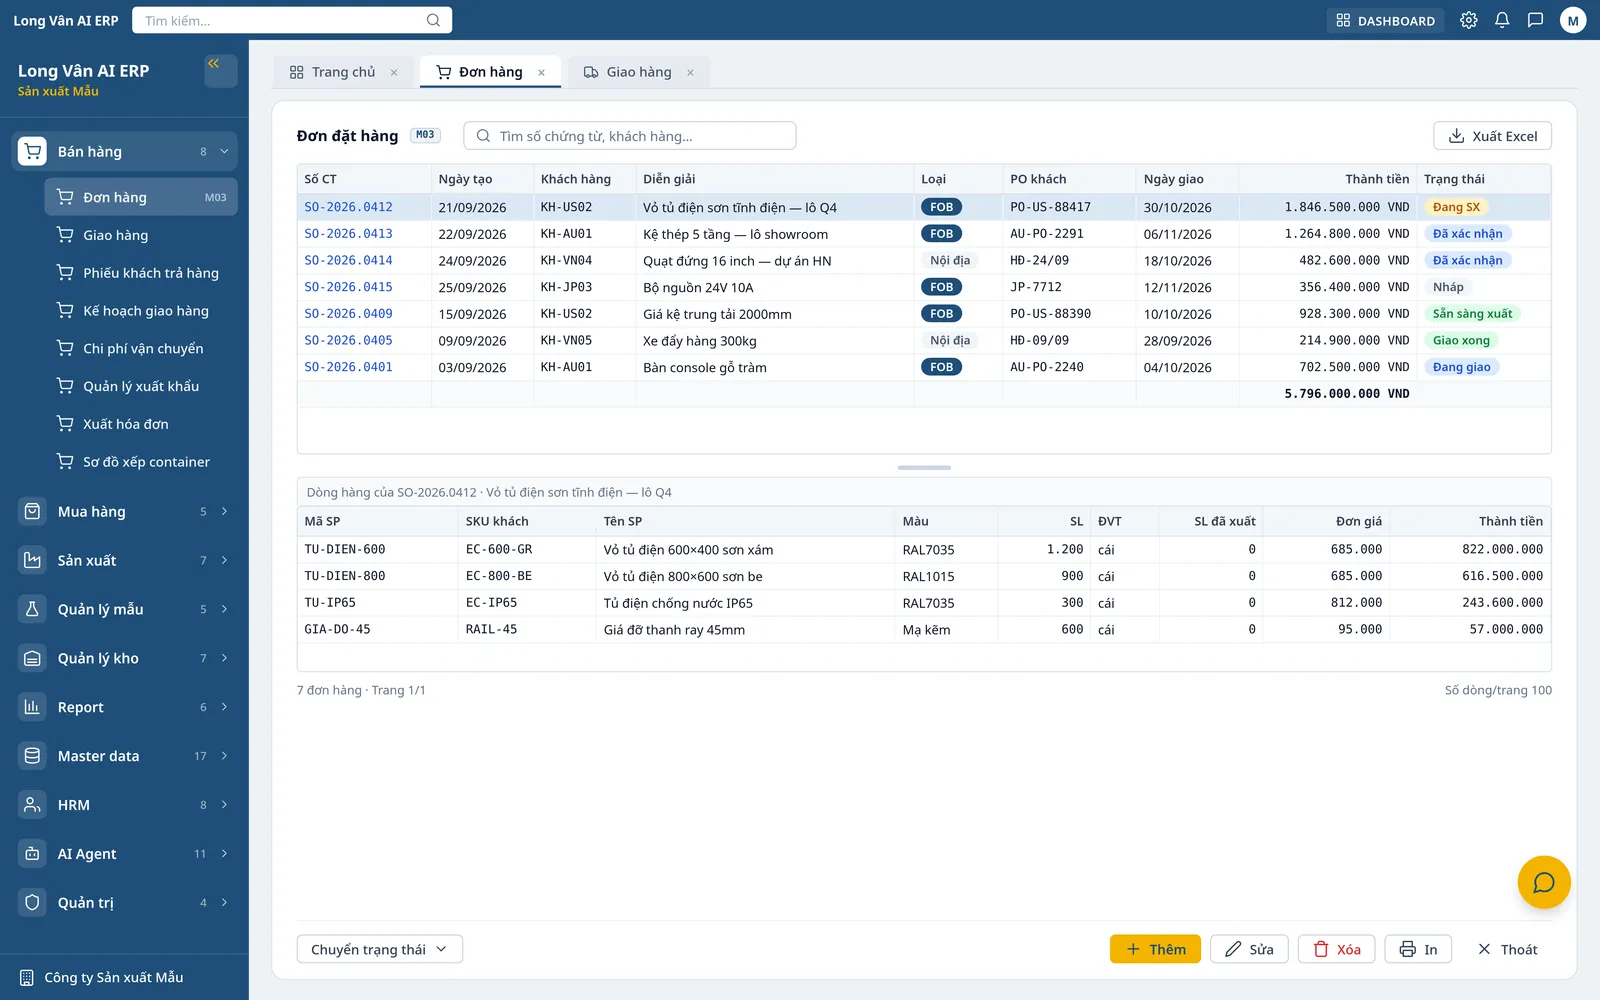
Kịch bản giống hệt với một nhà máy cơ khí có cổng báo giá trên web, hay một doanh nghiệp thực phẩm có công cụ Python gửi báo cáo tồn kho cho nhà phân phối. Thiệt hại không dừng ở trang web bị thay giao diện: đó là dữ liệu kinh doanh, khóa đám mây, và cả dây chuyền build bị dùng để phát tán tiếp.
Cách kiểm tra doanh nghiệp đã bị ảnh hưởng chưa
NCSC đề xuất các bước đánh giá. Diễn đạt cho người quản lý giao việc:
- Rà soát thư viện: liệt kê các bản cập nhật thư viện gần đây, nhất là thư viện mới xuất hiện hoặc đổi phiên bản bất thường. Đối chiếu file khóa phiên bản (
package-lock.json,requirements.txt,poetry.lock) với danh sách phiên bản bị xâm phạm mà các hãng bảo mật công bố. - Theo dõi hành vi bất thường: hoạt động lạ của máy chủ build, kết nối mạng ra ngoài lạ, token hay khóa API được dùng từ nơi lạ.
- Quét bằng công cụ: dùng công cụ quét thư viện có cơ sở dữ liệu gói bị xâm phạm, không chỉ công cụ báo lỗ hổng.
- Kiểm tra tài khoản: xem nhật ký đăng nhập và sử dụng token trên GitHub, npm, PyPI, tài khoản đám mây.
- Giữ danh mục thành phần phần mềm: biết rõ mỗi ứng dụng dùng những thư viện nào, ví dụ bằng SBOM (Software Bill of Materials, "danh sách vật tư" của phần mềm). Giảm số lượng thư viện khi có thể.
Việc cần làm ngay
Theo NCSC, nếu nghi bị ảnh hưởng, hoặc để phòng ngừa, cần làm ngay:
- Tạm dừng cập nhật thư viện tự động ở những nơi có thể đã bị xâm phạm.
- Duyệt tay mọi thư viện, phiên bản và bản cập nhật mới trước khi đưa vào sử dụng.
- Xoay vòng (rotate) credential: đổi khóa API, token, mật khẩu kết nối có thể đã bị lộ, làm từ một máy sạch. Đổi mật khẩu đăng nhập thôi là chưa đủ.
- Bắt buộc xác thực nhiều lớp (MFA) cho tài khoản lập trình viên và tài khoản trên registry.
- Dùng registry riêng hoặc registry đáng tin cậy khi phù hợp, để chỉ những gói đã duyệt mới vào được hệ thống.
Thêm các việc theo từng hệ sinh thái:
| Hệ sinh thái | Việc cụ thể |
|---|---|
| PHP | Nâng lên 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35. PHP 8.1 trở xuống không còn được dự án vá, phải hỏi nhà cung cấp hệ điều hành hoặc nâng phiên bản |
| Node.js | Nâng lên 22.23.4, 24.22.1 hoặc 26.12.1; cài thư viện bằng npm ci theo lockfile; cân nhắc --ignore-scripts để chặn script lúc cài |
| Python | Khóa phiên bản, kiểm tra mã băm khi cài (pip install --require-hashes), hạn chế cài từ mã nguồn chưa đóng gói của nguồn lạ |
| Dây chuyền build (CI/CD) | Cô lập máy chủ build, cấp token quyền hẹp và ngắn hạn, triển khai qua dây chuyền có kiểm soát thay vì từ máy cá nhân |
NCSC cũng nhắc phải cân bằng: vá lỗ hổng nhanh, nhưng nhận phiên bản thư viện mới chậm và có duyệt. Hai việc này không mâu thuẫn. Bản vá runtime như PHP2Shell nên cài trong ngày; thư viện mới thì nên chờ và kiểm tra.
Câu hỏi nên đặt cho đội IT và nhà cung cấp phần mềm
| Câu hỏi | Câu trả lời an toàn |
|---|---|
| Máy chủ web đang chạy PHP, Node.js bản nào, đã vá đợt 21/10/2026 chưa? | Nêu được số phiên bản cụ thể và ngày cập nhật |
| Thư viện được cập nhật thế nào? | Khóa phiên bản, có người duyệt, không tự nhận bản mới ngay khi phát hành |
| Khóa API, mật khẩu kết nối để ở đâu? | Trong kho bí mật hoặc biến môi trường của máy chủ, không nằm trong mã nguồn hay máy cá nhân |
| Mỗi khóa tích hợp có quyền gì? | Quyền hẹp nhất cần cho việc của nó, thu hồi riêng được từng khóa |
| Nếu một khóa bị lộ thì biết bằng cách nào? | Có nhật ký truy cập để xem khóa đã đọc gì, lúc nào |
Lỗi thường gặp sau một sự cố chuỗi cung ứng
- Chỉ chạy công cụ báo lỗ hổng rồi yên tâm: gói bị cài mã độc thường đã chạy xong trước khi có cảnh báo.
- Gỡ gói độc nhưng không đổi khóa: token đã bị gửi đi vẫn dùng được cho tới khi bị thu hồi. Với sự cố
tensorlake, Socket còn lưu ý mã độc cài sẵn một tiến trình theo dõi token, nên phải làm sạch máy trước rồi mới thu hồi. - Vá ứng dụng mà quên runtime: cập nhật WordPress, plugin nhưng PHP vẫn là bản cũ.
- Dùng chung một khóa "toàn quyền" cho mọi tích hợp: lộ một khóa là lộ tất cả.
- Tin tuyệt đối vào chứng thực nguồn gốc: sự cố
tensorlakevà lỗi Trusted Publishing cho thấy gói độc vẫn có thể mang chứng thực hợp lệ.
Nguyên tắc "quyền hẹp nhất, ghi nhật ký từng lần truy cập" cũng là nền tảng khi đưa trợ lý AI vào dữ liệu doanh nghiệp, như bài MCP là gì và bài AI Agent trong ERP đã phân tích.
Long Vân AI ERP giúp giới hạn thiệt hại thế nào?
Không phần mềm nào miễn nhiễm với tấn công chuỗi cung ứng. Điều một hệ thống quản trị làm được là giới hạn những gì một tài khoản hay một khóa bị lộ có thể đọc, và để lại dấu vết để điều tra. Trong Long Vân AI ERP:
- Ma trận 7 quyền (Xem, Tạo, Sửa, Xóa, In, Xuất, Duyệt) theo vai trò, kiểm tra tại máy chủ: một tài khoản bị lộ chỉ mở ra đúng phần dữ liệu và thao tác của vai trò đó.
- Audit Log ghi ai sửa gì, lúc nào: dấu vết để điều tra khi nghi có sự cố.
- AI Agent đọc dữ liệu qua công cụ có kiểm soát: phân quyền đặt ở hạ tầng, agent chỉ thấy những gì người đang hỏi được phép thấy; bộ công cụ hiện tại chỉ đọc, mỗi lần gọi đều được ghi lại.
- Khóa API của mô hình AI được mã hóa khi lưu trong hệ thống.
- Hai cách vận hành: bản đám mây do Long Vân AI cập nhật phiên bản thường xuyên và sao lưu cơ sở dữ liệu tự động hằng ngày; bản tại chỗ để dữ liệu nằm hoàn toàn trong hạ tầng của doanh nghiệp.
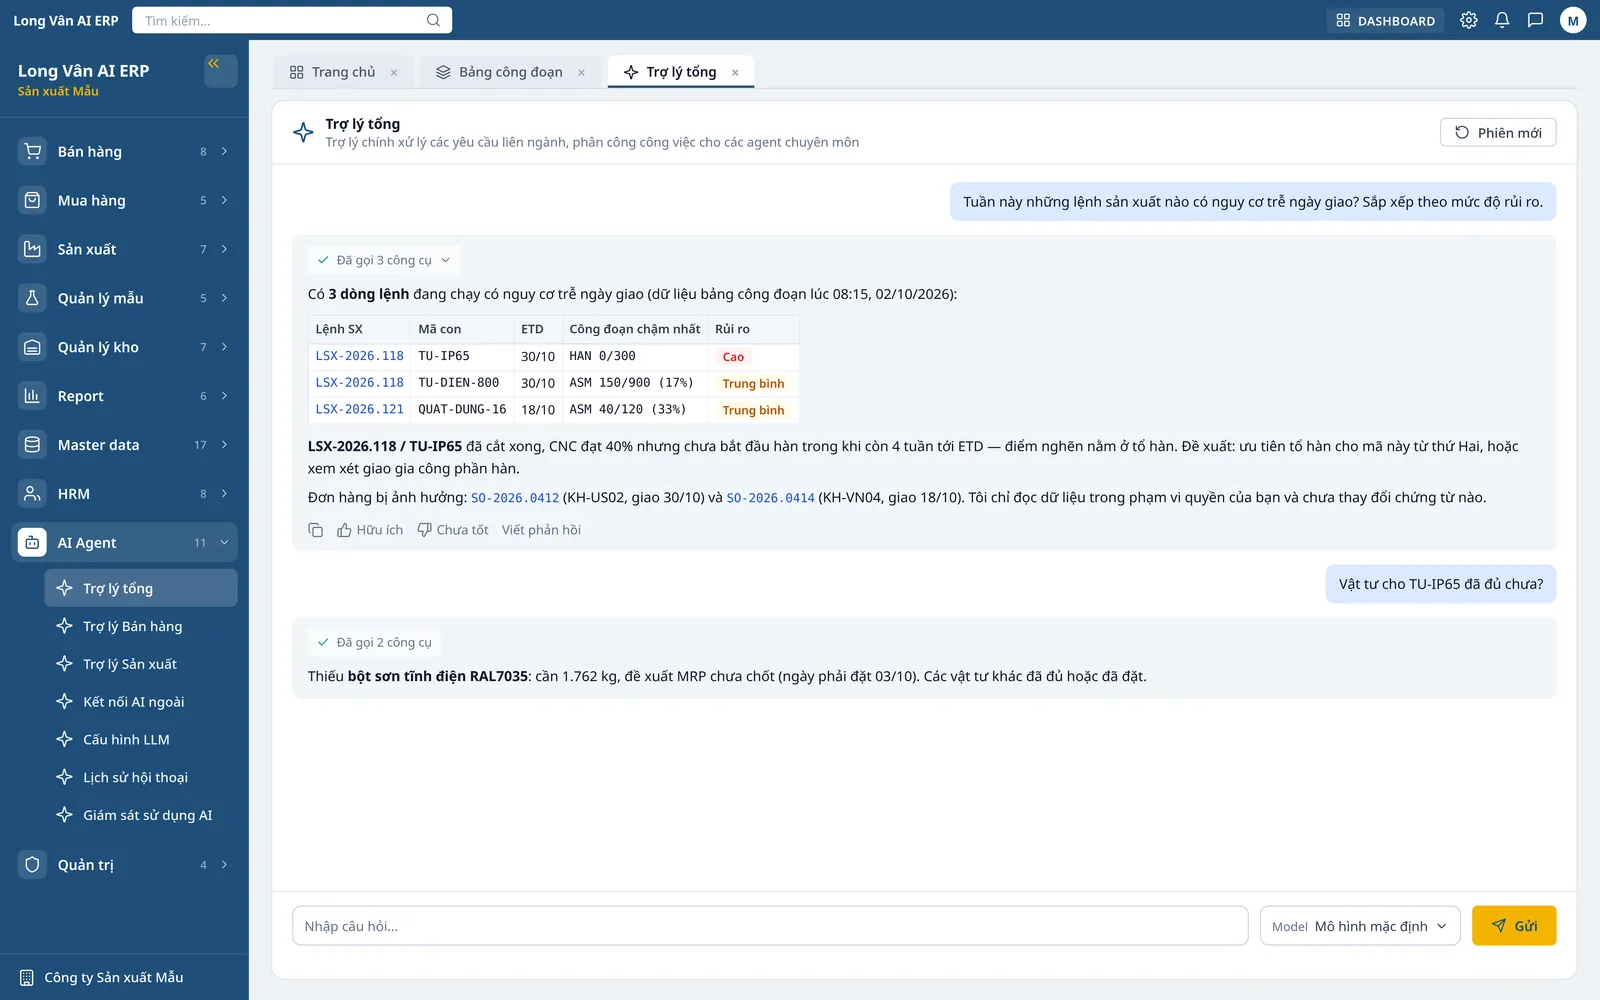
Xem cách phân quyền, phê duyệt và Audit Log vận hành ở phần Kiểm soát của Long Vân AI ERP. Muốn có lộ trình đầy đủ hơn cho cả doanh nghiệp, đọc bài bảo mật dữ liệu nội bộ cho doanh nghiệp sản xuất: bắt đầu từ đâu.
Câu hỏi thường gặp
Website WordPress của công ty có bị ảnh hưởng bởi PHP2Shell không?
Có thể, nếu máy chủ đang chạy bản PHP chưa vá. Theo thông báo của dự án PHP ngày 21/10/2026, mọi cài đặt PHP phục vụ web (PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, LiteSpeed) đều cần cập nhật lên 8.5.12, 8.4.27, 8.3.36 hoặc 8.2.35. Lỗi nằm ở PHP chứ không nằm ở WordPress, nên cập nhật plugin không thay được việc cập nhật PHP. Hãy hỏi đơn vị hosting đã nâng PHP chưa.
Chạy npm audit có đủ để phát hiện gói npm bị cài mã độc không?
Không. npm audit chủ yếu báo lỗ hổng đã được công bố, còn gói bị cài mã độc có thể chạy ngay trong lúc cài, trước khi có cảnh báo nào. Cần đối chiếu file khóa phiên bản (lockfile) với danh sách phiên bản bị xâm phạm, xem lại hoạt động của máy chủ build và xoay vòng các token đã nằm trên máy đã cài.
Doanh nghiệp không có lập trình viên thì cần làm gì?
Vẫn cần hỏi người làm phần mềm cho mình: website, cổng đặt hàng, công cụ đồng bộ dữ liệu. Ba câu tối thiểu: phiên bản PHP, Node.js, Python đang chạy đã vá chưa; có khóa phiên bản thư viện và duyệt trước khi cập nhật không; các khóa API, mật khẩu kết nối đang để ở đâu và đã đổi chưa sau sự cố.
Bật xác thực nhiều lớp (MFA) có chặn được kiểu tấn công này không?
Chặn được một đường quan trọng: kẻ tấn công lấy mật khẩu của người phát hành gói phần mềm. Nhưng MFA không bảo vệ token đã bị đánh cắp từ máy bị nhiễm, nên vẫn phải xoay vòng token, khóa API và giới hạn quyền của từng token.
Đội ngũ xây dựng và triển khai Long Vân AI ERP cho doanh nghiệp sản xuất tại Việt Nam — cơ khí, điện – điện tử, may mặc, đồ gỗ, thực phẩm, bao bì — từ đơn hàng, MRP, lệnh sản xuất tới kiểm soát giá thành và AI Agent.